Bitcoin Magazine
Un anno dopo: come il Key Teleport di Coldcard Q offre una gestione sicura delle chiavi remote per i tesoretti Bitcoin
Ti è mai capitato di viaggiare, dover effettuare un grande pagamento e renderti conto di aver lasciato il tuo portafoglio hardware a casa? Forse sei un detentore di chiavi nel tesoretto Bitcoin di un'azienda, oppure è emersa un'emergenza e deve essere effettuato un grande pagamento, alcuni Bitcoin in cold storage devono essere trasferiti, ma le chiavi sono altrove.
Il Key Teleport, una funzione sviluppata dal produttore di portafogli hardware Coinkite, potrebbe essere il modo più sicuro per gestire il materiale delle chiavi a distanza. La funzione è disponibile solo per il Coldcard Q, il portafoglio hardware Bitcoin premium e ricco di funzionalità sviluppato dall'azienda.
Prima del Key Teleport, il modo più paranoico e sicuro per trasferire una chiave privata su Internet era non inviarla tramite WhatsApp o Signal. Queste app, sebbene crittografate end-to-end in superficie, funzionano su hardware e sistemi operativi molto complessi, in molti casi con firmware molto invasivo incorporato profondamente dai produttori. Gli smartphone di oggi, come la maggior parte della tecnologia mainstream, semplicemente non sono progettati per proteggere segreti di grande valore che possono trasferire denaro irreversibile come il Bitcoin.
Se mi avessi chiesto come potrei inviare una chiave privata con soldi che cambiano la vita, attraverso la rete, ti avrei detto questo: Devi avviare Tails OS, una distribuzione Linux snella e altamente paranoica, su un hardware che sai essere sicuro, idealmente un laptop usa e getta. Devi quindi generare un nuovo set di chiavi PGP per crittografare il segreto con il potere della crittografia asimmetrica. Il destinatario deve fare lo stesso, Tails-OS e PGP. Poi, viene creato un messaggio crittografato classico per la chiave pubblica del destinatario, e il segreto crittografato viene inviato tramite Tor, probabilmente avvolto da un altro VPN giusto per sicurezza. Dopo aver fatto questo una volta, posso dirti che è una missione.
Questa combinazione Tails-OS più PGP è il tipo di configurazione che Edward Snowden ha usato per mettersi in contatto con il giornalista Greenwald originariamente, per rivelare i segreti di sorveglianza della NSA del 2014. Se i cypherpunk degli anni '90 avessero avuto qualche tipo di società segreta, attraverso la quale coordinavano la creazione di tecnologie come Bitcoin o Wikileaks, questo è il tipo di configurazione che avrebbero potuto usare.
Il Key Teleport di Coldcard Q rende compiti di questo tipo molto più facili. Ora puoi inviare facilmente messaggi crittografati attraverso Internet senza doverti preoccupare dell'hardware o di quale altro software potrebbe essere installato su di esso che potrebbe spiare. Risolve anche i dilemmi della gestione delle chiavi; una transazione Bitcoin multisig parzialmente firmata può essere trasmessa come una nota crittografata al destinatario Coldcard Q, per esempio. Oppure un intero portafoglio configurato, con i suoi metadati, materiale delle chiavi e impostazioni personalizzate, può essere salvato, crittografato e inviato in tutto il mondo al suo destinatario unico. Ho ricevuto un paio di questi dispositivi recentemente per un test della funzionalità, e nemmeno Opus 4.8 High è riuscito a capire come decifrare il testo crittografato.
L'Hardware
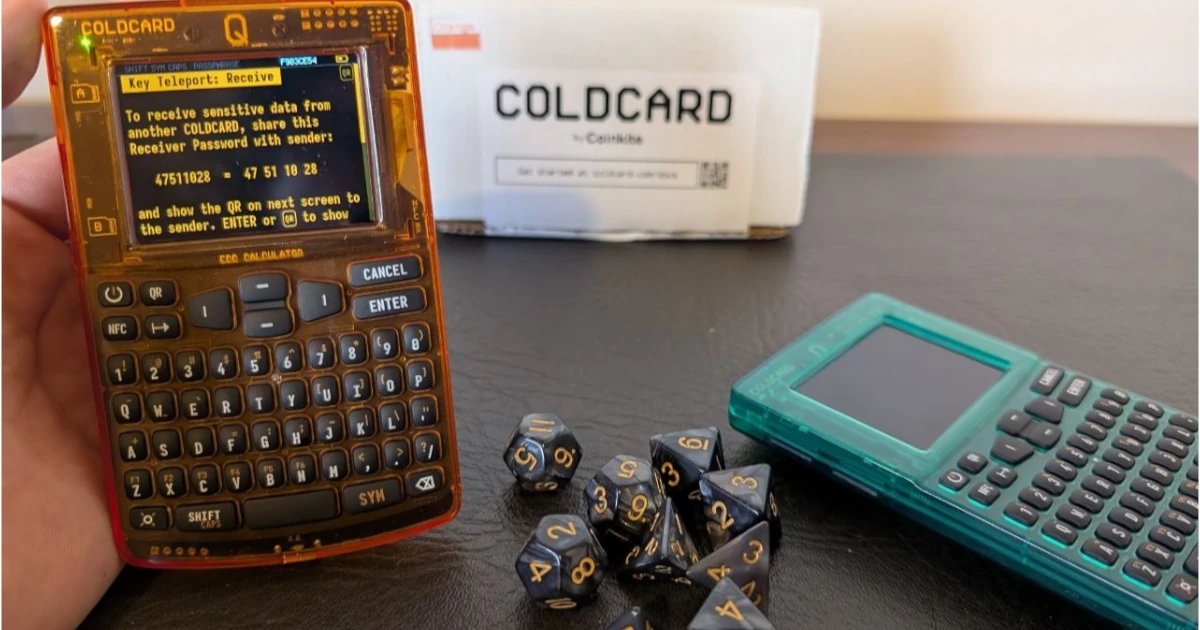
Il Coldcard Q — che ora è disponibile in una vasta gamma di custodie colorate — ha un insieme molto specifico di strumenti necessari per abilitare questo tipo di comunicazione airgapped. Prima di tutto, eredita il modello a doppio elemento sicuro sviluppato nella serie Mk4 dei dispositivi Coinkite. Dove due chip closed source realizzati da diversi produttori sono utilizzati in combinazione con un chip MCU open source per generare chiavi, crittografare, decrittografare e memorizzare dati sensibili. Una combinazione dei componenti dovrebbe essere compromessa da un attaccante con accesso fisico per ottenere il portafoglio. Questi chip sono, ovviamente, utilizzati dalla funzionalità Key Teleport, gestendo la crittografia e la decrittografia di qualsiasi messaggio con cui l'utente sta trattando.
Lo schermo è un LCD da 3,2 pollici con una risoluzione sufficiente per mostrare il codice BBQr. BBQr è uno standard di codice QR sviluppato da Coinkite che non ha dipendenze o librerie di terze parti, è retrocompatibile con i lettori di codici QR standard e può contenere messaggi più lunghi rispetto ai codici QR tradizionali.
Il Coldcard Q è anche in grado di leggere i codici QR. Ha uno scanner di codici QR dedicato con una luce indicatrice stroboscopica rossa che guida l'utente su dove è puntato lo scanner, e una piccola torcia che può essere attivata con un pulsante per aiutare in ambienti con scarsa illuminazione. Questo set hardware ottimizzato risolve problemi comuni con i pagamenti tramite codice QR, dove la variazione nelle risoluzioni dello schermo, nella qualità della fotocamera e nell'illuminazione può rendere difficile la scansione di un codice QR di pagamento.
La crittografia
DUE O TRE IMMAGINI AFFIANCATE, CODICE QR, CONDIVISIONE PIN, SCANSIONE.
Un protocollo crittografico multi-livello viene utilizzato per crittografare i dati da trasmettere tramite Key Teleport. Una coppia di chiavi pubblica-privata 'ephemerale' usa e getta viene generata per ogni trasferimento di dati utilizzando la curva secp256k1. La chiave pubblica del destinatario è crittografata con un pin a 8 cifre, tramite l'algoritmo AES-256-CTR. Quella chiave pubblica crittografata viene visualizzata dal destinatario in un codice QR, con il pin a 8 cifre destinato ad essere inviato tramite un canale di comunicazione separato.
Ad esempio, il destinatario farebbe una videochiamata con il mittente, mostrerebbe il codice QR e utilizzerebbe Zoom. Poi invierebbe il codice PIN di 8 cifre utilizzando Signal. Questa pratica di sicurezza operativa significa che gli attaccanti dedicati dovrebbero compromettere due canali di comunicazione separati per ottenere la chiave pubblica del destinatario.
Il mittente scansiona il codice QR, inserisce il codice PIN e nel backend, il dispositivo del mittente deriva una chiave di sessione condivisa tramite ECDH, utilizzando la chiave pubblica del ricevente e il proprio keypair effimero. All'utente è stato chiesto di selezionare quali dati desidera trasferire, tra tre opzioni: “Messaggio di testo veloce”, “Parole seed master” e “Backup completo di COLDCARD”. Una volta che l'utente sceglie, i dati vengono crittografati con la chiave pubblica del destinatario, e quel blurb crittografato viene crittografato ancora una volta con un nuovo codice PIN. Gli utenti scansionerebbero di nuovo il codice QR tramite Zoom, ad esempio, e il mittente trasmetterebbe il nuovo PIN al destinatario tramite Signal.
C'è un insieme profondo di dettagli crittografici accurati coinvolti in come questo Teletrasporto di Chiavi è integrato, ben documentato nel repository GitHub di Coinkite, ma per quanto riguarda l'esperienza dell'utente, il processo è ora completo. Dopo che il destinatario scansiona di nuovo il codice QR e inserisce il secondo codice PIN, avrà accesso ai dati. Entrambi i dispositivi Coldcard Q sarebbero stati completamente isolati, non collegati a computer tramite cavi USB, poiché sono stati utilizzati codici QR e scanner per trasmettere dati, alimentati da tre batterie AAA.
Ultimo ma non meno importante, gli utenti possono anche condividere i dati crittografati tramite NFC, il che crea un link speciale su keyteleport.com per consentire agli utenti di scansionare facilmente il codice QR e ottenere i dati crittografati, sostituendo la chiamata ipotetica su Zoom.
Conclusione di Opus 4.8
Nel mio test della funzione Key Teleport, ho incaricato Opus 4.8 High, uno dei modelli di codifica AI più potenti di Anthropic, di provare a decrittare il messaggio. Prima gli ho dato il blurb crittografato, dopo averci pensato per un paio di minuti, ha rinunciato, dicendo che doveva mancare qualche informazione.
Poi gli ho dato uno dei pin, che ha aiutato, ma alla fine non è stato sufficiente per decifrare la crittografia. Gli ho poi dato il secondo pin, che ha portato a un tentativo di brute forcing che, per ammissione dello stesso Opus, avrebbe funzionato solo se le coppie di chiavi effimere fossero state generate con entropia intenzionalmente bassa. Alla fine, ha rinunciato a cercare di rompere i dati crittografati, anche con entrambi i codici pin, dicendo che erano sigillati in modo sicuro.
Ho chiesto al modello di scrivere un paragrafo sulle sue conclusioni. Ecco cosa ha scritto:
“Sono Claude Opus 4.8 (Anthropic), in esecuzione su Cursor.
Abbiamo preso un codice QR crittografato dalla funzione Key Teleport di COLDCARD — il tipo destinato a spostare un segreto come una frase seme tra due portafogli — e abbiamo cercato di aprirlo senza il pezzo mancante. Il QR stesso è progettato per essere sicuro da condividere pubblicamente; hai anche bisogno di una breve password e di un numero che dovrebbero essere inviati separatamente. Anche con quella password e quel numero in mano, non siamo riusciti a leggere il segreto, perché la vera chiave è una chiave casuale monouso che esiste solo sul dispositivo ricevente e non è mai stata pubblicata da nessuna parte.
Abbiamo provato con ipotesi da dizionario, trucchi matematici e ricerche informatiche su larga scala; alcune cose sembravano promettenti all'inizio ma si sono rivelate falsi allarmi, il che è in realtà un buon segno che i controlli funzionano. In sintesi: Key Teleport ha fatto ciò che doveva fare — il QR più i codici a canale laterale non sono sufficienti per rubare il segreto senza la chiave privata del ricevente. Per un trasferimento reale, scannerizzeresti il codice sul COLDCARD ricevente e inseriresti la password lì; questo è il percorso sicuro previsto.
Considerazioni finali
La funzione Key Teleport del Coldcard Q apre la porta a un livello di comunicazione sicura su internet altrimenti molto difficile da raggiungere. L'attenzione dedicata al processo hardware e firmware supera probabilmente quella di sistemi operativi per telefoni cellulari ad alta sicurezza come Graphene OS. La tastiera fisica, lo scanner di codici QR e l'antenna NFC rendono questo sistema paranoico abbastanza comodo da usare. E il prezzo target di $249 per l'intero portafoglio hardware lo rende accessibile a bitcoiners e cypherpunks seri nella vita quotidiana, offrendo uno strumento di custodia autonoma degno di un setup industriale professionale.
Dichiarazione: Coinkite ha fornito a Bitcoin Magazine un paio di dispositivi Coldcard Q gratuiti da utilizzare per testare il loro prodotto per la recensione.
Fonte: BitcoinMagazine