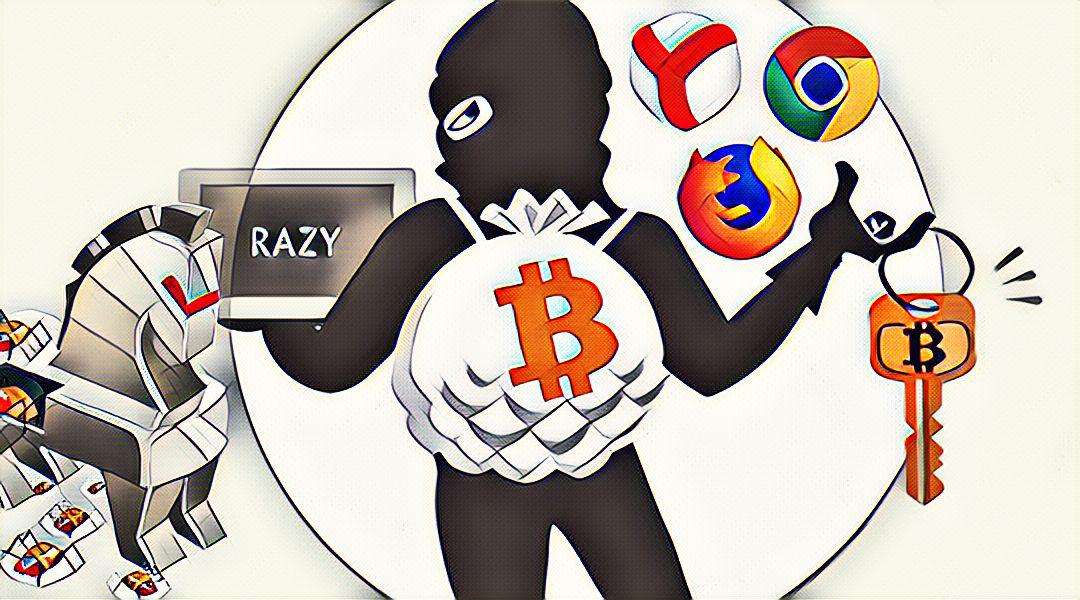
È stato scoperto un nuovo software malevolo in grado di operare attraverso varie estensioni del browser web. Il malware chiamato Razy si traveste da estensione del browser. Nel tentativo di disattivare i controlli di sicurezza, si installa o infetta le estensioni del browser esistenti. Il nuovo software malevolo è in grado di "attaccare" vari browser, come Google Chrome, Mozilla Firefox e Yandex.
I ricercatori di Kaspersky Lab hanno identificato il virus come una nuova forma di Trojan che ruba valute digitali dai dispositivi infetti. Quando un utente apre il proprio portafoglio utilizzando un browser infetto, Razy sovrascrive gli indirizzi nel portafoglio con altri controllati dall'hacker. Dopo di ciò, il tentativo dell'utente di trasferire fondi a uno dei "loro" indirizzi può concludersi con la perdita di quei fondi.
A quanto pare, quando l'utente accede al portafoglio, gli attaccanti ottengono anche la password che hanno inserito per il portafoglio. Inoltre, il Trojan Razy inserisce pubblicità e video malevoli nei browser infetti, oltre a pubblicare offerte fraudolente su Telegram. Secondo i ricercatori di Kaspersky Lab, il Trojan Razy può essere distrutto con l'aiuto di software antivirus aggiornati con elementi di intelligenza artificiale.