Bitcoin Magazine
Il ladro di Coldcard Bitcoin ha probabilmente utilizzato un importante fornitore di servizi blockchain: rapporto
Poiché oltre 70 milioni di dollari in Bitcoin sono stati rubati ieri da un attacco che ha sfruttato un difetto nel sistema di Coldcard, è stato riferito che il ladro ha utilizzato un importante fornitore di servizi blockchain per ricevere aiuto.
Scrivendo su X venerdì, l'ingegnere della società di pagamenti Block, Clay Garrett, ha detto che il fornitore — che non ha nominato su richiesta del fornitore di servizi — era stato contattato dopo aver scoperto che i movimenti blockchain corrispondevano al “flusso di lavoro sospetto” dell'attaccante.
“Durante la nostra indagine sul drenaggio di Coldcard ieri, abbiamo identificato un modello insolito negli sweep,” ha detto Garrett.
“Quel modello ci ha portato a un'ipotesi che è stata successivamente confermata: l'operatore ha utilizzato un account a pagamento presso un noto fornitore di servizi blockchain per interrogare gli indirizzi sorgente e svolgere altre attività correlate durante gli sweep,” ha continuato Garrett, aggiungendo che le autorità erano state informate.
Anche il braccio di ricerca di Galaxy Digital ha scritto su X che il ladro aveva un modello insolito nel muovere le monete.
“Il modello ci dice che si trattava tutti dello stesso attaccante — non cattura l'attacco stesso, che appare lo stesso come se un proprietario di monete avesse scelto di muovere le monete,” ha detto l'azienda, aggiungendo che i Bitcoiners dovrebbero spostare i fondi da indirizzi Coldcard a firma singola in custodia sicura.
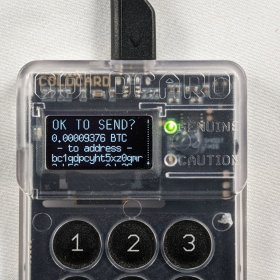
Dopo che oltre 35 milioni di dollari in Bitcoin sono stati drenati dai portafogli giovedì, Coinkite ha dichiarato che un bug del firmware nei dispositivi Coldcard Mk3 — a partire dalla versione 4.0.1 nel marzo 2021 — ha causato la generazione della seed a tornare a un debole Generatore di Numeri Pseudocasuali software invece del generatore di numeri casuali hardware.
Questo ha permesso che le chiavi private per molti portafogli a firma singola (soprattutto quelli creati senza lanci di dadi o una forte passphrase BIP-39) fossero abbastanza prevedibili da consentire agli attaccanti di forzarle.
Più tardi venerdì, Coinkite ha ammesso che tutti i suoi modelli erano vulnerabili dopo ulteriori furti. Finora sono stati rubati oltre 70 milioni di dollari e gli ingegneri hanno avvertito che altri indirizzi Bitcoin potrebbero essere a rischio.
L'azienda produce una serie di prodotti Bitcoin, inclusi portafogli hardware per il cold storage.
Questo post intitolato 'Il ladro di Bitcoin Coldcard ha probabilmente utilizzato il principale fornitore di servizi blockchain: rapporto' è apparso per la prima volta su Bitcoin Magazine ed è scritto da Mathew Di Salvo.
Fonte: BitcoinMagazine