Bitcoin Magazine
La vulnerabilità del Coldcard Wallet espone anni di seed Bitcoin dopo il furto di 70 milioni di dollari in BTC
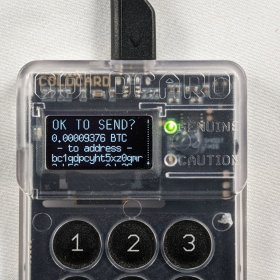
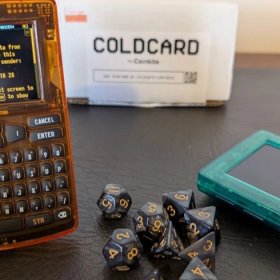
Il popolare portafoglio hardware Bitcoin Coldcard, prodotto da Coinkite, è a rischio dopo un hack da 70 milioni di dollari.
Coinkite giovedì ha ammesso che il suo modello Coldcard Mk3 è stato colpito dopo l'hack e ha consigliato agli utenti di spostare i propri fondi. Poi, venerdì, l'azienda ha detto che anche gli utenti dei dispositivi hardware successivi Mk4, Mk5 e Q dovrebbero prendere precauzioni.
Gli hacker giovedì sono stati in grado di drenare fondi da 1.196 indirizzi Bitcoin perché le loro chiavi private non erano state generate utilizzando un'adeguata entropia — o casualità.
Da allora, un totale di 1.082,65 Bitcoin è scomparso dai portafogli, secondo i dati di Galaxy Research e ingegneri della società di pagamenti Block.
Sebbene Coinkite non abbia ammesso che l'hack sia collegato ai loro portafogli, l'azienda ha dichiarato che un bug nella generazione dei seed del portafoglio nei prodotti Coldcard significava che il generatore di numeri casuali vero dell'hardware non veniva effettivamente utilizzato su determinate versioni del firmware.
Coinkite e altri ingegneri nel settore Bitcoin stanno ancora indagando su drenaggi che si dice siano ancora in corso al momento della scrittura.
Cosa è realmente successo
Un bug del firmware nei dispositivi Coldcard Mk3 (a partire dalla versione 4.0.1 di marzo 2021) ha causato il ripristino della generazione di seed a un debole PRNG software invece di utilizzare il generatore di numeri casuali hardware, producendo seed con solo ~40 bit di entropia invece dei 128 previsti. Questo ha reso le chiavi private per molti portafogli a firma singola (soprattutto quelli creati senza lanci di dadi o una forte passphrase BIP-39) prevedibili a sufficienza per gli attaccanti per effettuare attacchi di forza bruta.
Un totale di 594,5 Bitcoin del valore di oltre 35,7 milioni di dollari ai prezzi attuali sono stati trasferiti a un nuovo indirizzo da indirizzi a firma singola giovedì.
Secondo gli analisti blockchain, più portafogli sono stati successivamente svuotati, con il totale ora superiore a 70 milioni di dollari.
Vari utenti colpiti hanno condiviso le loro esperienze sui social media, con uno che ha detto che il proprio Bitcoin non era stato spostato dal 2021 e all'improvviso è stato rubato.
Gli ingegneri Bitcoin hanno da allora dichiarato che i prodotti Coldcard — in particolare i modelli Mk3 — avevano "entropia difettosa nella generazione del portafoglio", il che significa che non utilizzavano vera casualità per creare una seedphrase.
Cosa fare
Gli sviluppatori nel settore Bitcoin hanno da allora esortato gli utenti a spostare i propri fondi se hanno utilizzato un Coldcard. Coldcard ha emesso indicazioni per gli utenti da seguire, che possono essere trovate qui.
Coinkite ha inizialmente affermato che i loro modelli Mk3 erano interessati, ma poi venerdì ha detto che coloro che non hanno utilizzato un'adeguata entropia per creare un seed — in questo caso, 50 lanci di dadi — dovrebbero generare un nuovo seed sul dispositivo aggiornato. Altri hanno avvertito di abbandonare completamente Coldcard per essere certi che i propri fondi siano al sicuro.
“Tutto è rovinato,” ha scritto Kevin Loaec, CEO della compagnia di sicurezza Bitcoin, Wizardsardine.
“Ogni singolo mnemonico generato [tramite un Coldcard] dal 2021 sarà pubblico nei prossimi giorni,” avverte Loaec.
Questo post Coldcard Wallet Flaw Exposes Years of Bitcoin Seeds After $70M in BTC Stolen è apparso per la prima volta su Bitcoin Magazine ed è scritto da Mathew Di Salvo.
Fonte: BitcoinMagazine