Barcellona, 17 settembre 2026. The Vault, la piattaforma istituzionale di custodia di asset digitali regolamentata in Svizzera e nell’UE, ha lanciato una propria libreria di calcolo multipartitico (MPC), la tecnologia crittografica che consente a parti distinte di detenere quote di una chiave di firma, in modo che una chiave privata completa non esista mai su alcun dispositivo o server. Il lancio fa seguito a un audit di sicurezza indipendente condotto dalla società di sicurezza blockchain Halborn, che all’inizio di questa settimana ha pubblicato il rapporto finale, confermando che tutte le criticità rilevate sono state risolte e verificate.
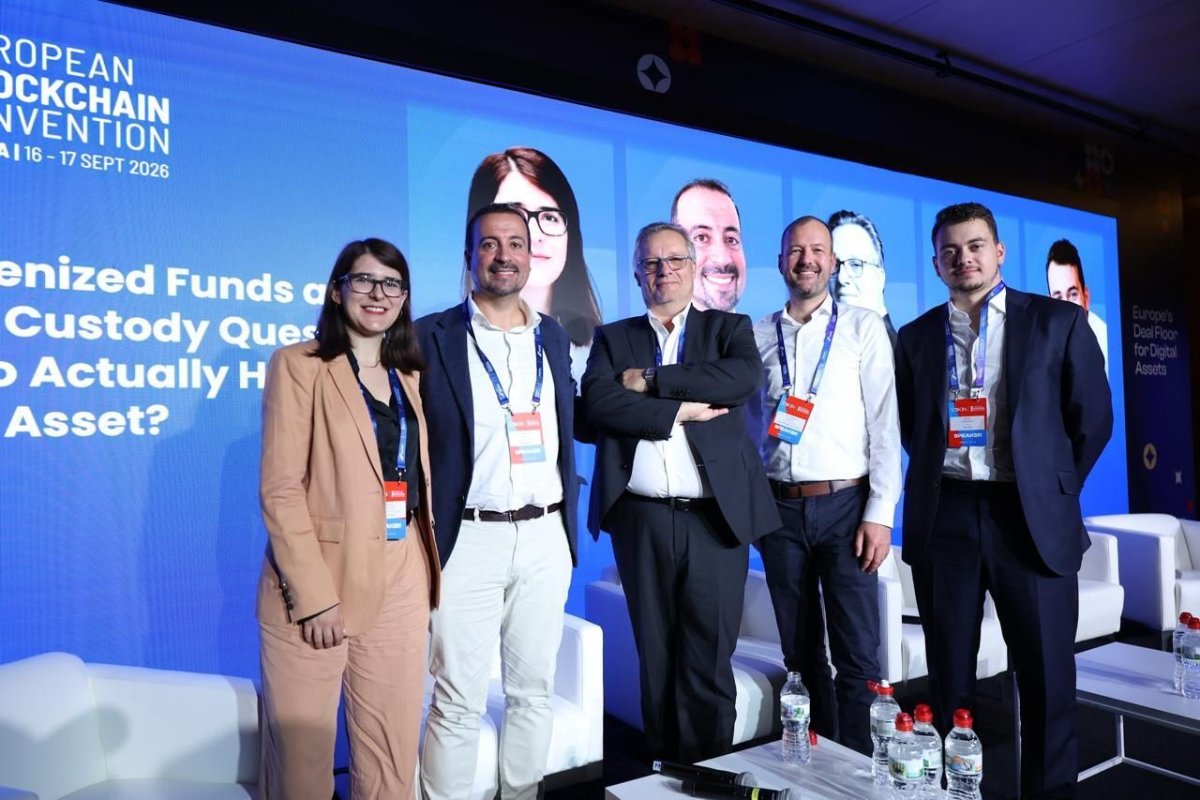
Artem Stopnevich, amministratore delegato di The Vault, l’ha presentata alla European Blockchain Convention di Barcellona, descrivendola come la prima libreria crittografica sovrana per la custodia istituzionale in Europa, dopo il completamento di un audit indipendente condotto da Halborn.
La libreria applica il modello di co-firma di The Vault, secondo il quale nessuna singola parte, compresa The Vault stessa, può autorizzare un trasferimento autonomamente. La maggior parte dei fornitori di servizi di custodia concede in licenza questo componente da un fornitore esterno; una scelta che li vincola al ciclo di rilascio del fornitore per gli aggiornamenti di sicurezza, alle curve e ai protocolli supportati e al livello di trasparenza consentito durante la due diligence.
The Vault lo sviluppa internamente: è questo che l’azienda intende per crittografia sovrana. Il codice, il protocollo di firma e il calendario dei rilasci restano sotto il controllo della piattaforma, così le correzioni vengono distribuite secondo i tempi stabiliti da The Vault, i revisori possono esaminare l’intera base di codice e il protocollo può evolversi con l’avanzare degli standard.
«Per un’istituzione, la custodia è una decisione di rischio che deve essere approvata internamente e si riduce a una sola domanda: chi può trasferire un asset e in base a quali controlli», ha dichiarato Artem Stopnevich, amministratore delegato di The Vault, a margine della European Blockchain Convention di Barcellona, dove ha partecipato a un panel sulla custodia dei fondi tokenizzati. «Siamo l’unico fornitore di servizi di custodia regolamentato nell’UE a utilizzare una crittografia MPC istituzionale sviluppata internamente. Abbiamo deciso di non sottoporla ai clienti finché qualcuno al di fuori dell’azienda non l’avesse analizzata a fondo, a livello di protocollo: è quello che Halborn ha fatto ora.»
La libreria implementa la generazione distribuita delle chiavi, la nuova condivisione, l’aggiornamento e il recupero delle chiavi, nonché la firma ECDSA e EdDSA a soglia, insieme a primitive di commitment, trasferimento oblivio e prove a conoscenza zero, oltre al livello di trasporto che veicola i messaggi del protocollo tra i firmatari. È scritta in Rust, un linguaggio di sistema il cui compilatore garantisce la sicurezza della memoria senza un garbage collector. La stessa implementazione viene eseguita sui server di The Vault e nel firmatario mobile per iOS e Android, quindi l’audit riguarda un’unica base di codice.
«Le proprietà di cui abbiamo bisogno a livello di firma sono quelle che il compilatore può garantire per noi: nessun uso della memoria dopo la sua liberazione, nessuna race condition tra i round concorrenti di un protocollo e un controllo esplicito su come il materiale delle chiavi viene conservato in memoria e cancellato quando non è più necessario», ha dichiarato Yurii Derbasov, Chief Technology Officer di The Vault. «Il linguaggio non rende corretto un protocollo, ed è per questo che il design stesso doveva essere sottoposto a una revisione esterna così approfondita.»
L’incarico di Halborn ha riguardato 91 file del core crittografico, della suite di test e delle applicazioni di firma per iOS e Android. I rilievi emersi durante la revisione sono stati corretti nel codice man mano che l’incarico procedeva, e Halborn ha verificato ogni correzione rispetto al commit che l’aveva implementata, confermando la risoluzione degli ultimi rilievi nell’agosto 2026.
«È stato un piacere collaborare con The Vault per proteggere la loro custodia MPC. La sicurezza era chiaramente una priorità per il loro team e tutti i rilievi emersi durante l’incarico sono stati corretti e verificati. Per la custodia istituzionale, la crittografia proprietaria offre ai provider il controllo diretto sulle correzioni di sicurezza e sugli aggiornamenti dei protocolli, e consente agli auditor di esaminare l’intera implementazione invece di fermarsi ai confini di un fornitore. Questo è importante quando i clienti svolgono verifiche tecniche approfondite per capire chi può movimentare i loro asset», ha dichiarato Gabi Urrutia, SVP Security e Field CISO di Halborn.
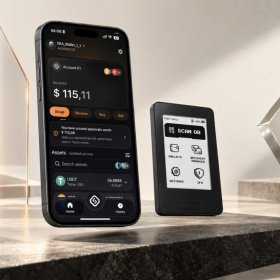
Nel modello di co-firma, il cliente conserva una quota della chiave sul proprio dispositivo e il firmatario mobile è l’applicazione tramite cui tale quota viene conservata e utilizzata. È disponibile come componente aggiuntivo del prodotto di custodia SaaS di The Vault.
In futuro, The Vault intende pubblicare la libreria Rust come open source, affinché chiunque possa esaminare la crittografia, mentre il suo team di crittografia sta lavorando a due nuovi protocolli.
Il primo è una variante threshold di ML-DSA,
Il rapporto completo è disponibile su richiesta per i clienti istituzionali ([email protected]).
Informazioni su The Vault
The Vault è una piattaforma infrastrutturale per asset digitali destinata a clienti istituzionali, regolamentata in Svizzera e nell’UE, che serve tesorerie aziendali, istituti finanziari, family office e fornitori di servizi di pagamento. Copre l’intero ciclo di vita, dalla custodia sicura e dalle operazioni di tesoreria alla gestione di back office e all’infrastruttura per wallet, ed è basata su una crittografia MPC threshold proprietaria, sviluppata da un team di ricerca interno. È disponibile in modalità SaaS e On-Premise, con un’architettura modulare su misura, personalizzabile in base alle esigenze e ai framework di ciascuna azienda.
Fonte: BeInCrypto