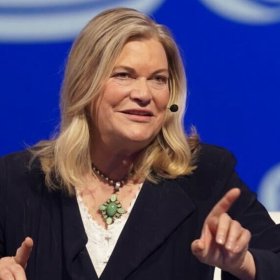
Gli hacker hanno brevemente preso il controllo dell'account verificato X (Twitter) della senatrice Cynthia Lummis mercoledì. L'account ha promosso un falso meme coin di Solana chiamato $USA Token prima che i post scomparissero in circa cinque minuti.
La repubblicana del Wyoming è l'avvocato più persistente del Senato per il Digital Asset Market Clarity Act, un progetto di legge che dividerebbe la supervisione delle criptovalute tra due regolatori federali. Pochi legislatori pubblicano più spesso riguardo agli asset digitali.
Dentro l'hack della truffa crypto di Lummis
Il messaggio affermava che il token era "ufficialmente creato dal nostro team" e taggava Solana. Conteneva un'immagine della bandiera americana e un link a pump.fun. Quella piattaforma consente a chiunque di coniare un meme coin di Solana in pochi minuti.
Uno screenshot catturato da Bitcoin Archive mostra
Seguici su X per ricevere le ultime notizie in tempo reale
Gli account politici verificati sono obiettivi attraenti. I follower raramente si aspettano una promozione di token da un senatore in carica, quindi i primi minuti hanno il peso maggiore.
Gli utenti crypto hanno segnalato l'account entro pochi minuti e hanno avvertito i follower di non acquistare. Tuttavia, l'ufficio di Lummis non aveva emesso alcuna dichiarazione che confermasse la violazione al momento della pubblicazione.
Finora non sono stati legati proventi ai token. Questo segna un netto contrasto con il takeover dell'account X del CEO di Robinhood sei giorni prima, dove l'attaccante ha incassato circa 1,2 milioni di dollari.
I takeover degli account continuano a colpire i nomi più importanti del crypto
Vlad Tenev ha perso il controllo del suo account il 23 luglio dopo che gli attaccanti hanno ingegnerizzato socialmente il supporto clienti di X. Hanno promosso un token chiamato Vladhood ed estratto circa 650 ETH.
All'inizio di luglio, gli account di SpaceX e Starlink sono stati utilizzati per promuovere un rug pull chiamato SCATMAN, guadagnando circa $125.000. X (Twitter) ha iniziato a bloccare i post crypto per la prima volta ad aprile per rallentare il fenomeno. Non si è fermato.
Il copione cambia raramente. Gli attaccanti si impossessano di un account verificato, pubblicano un token appena coniato, quindi cancellano le prove prima che il proprietario riacquisti il controllo.
SOL è stato scambiato intorno ai $73 giovedì, in calo di quasi l'1% nelle ultime 24 ore e circa il 60% al di sotto del suo livello di un anno fa. Il token truffa stesso non aveva reale liquidità.
Nel frattempo, il tempismo è scomodo per Lummis. Il suo progetto di legge si è bloccato prima della pausa dopo che i leader del Senato hanno ammesso che non c'era tempo per una votazione in aula. Come è stato accesso l'account potrebbe rivelarsi più importante di quanto lo sia mai stato il token.
Fonte: BeInCrypto